PHP açığı konusu tam tahmin ettiğim gibi.

Geçtiğimiz günlerde ortaya çıkan PHP2Shell (CVE-2026-109618 / 109619) zafiyeti üzerinden koparılan fırtınayı hepimiz izledik. Öyle bir hava estirdiler ki, YouTube’da doğru düzgün abonesi bile olmayan kanallardan tutun da teknoloji haberlerine kadar herkes bir anda "PHP bitti, her yer hacklendi" yaygarasına girişti. Bugün arama motoruna veya YouTube’a sıradan bir şekilde "PHP nedir?" yazsanız bile karşınıza aretık ilk çıkan şey felaket senaryoları oluyor.

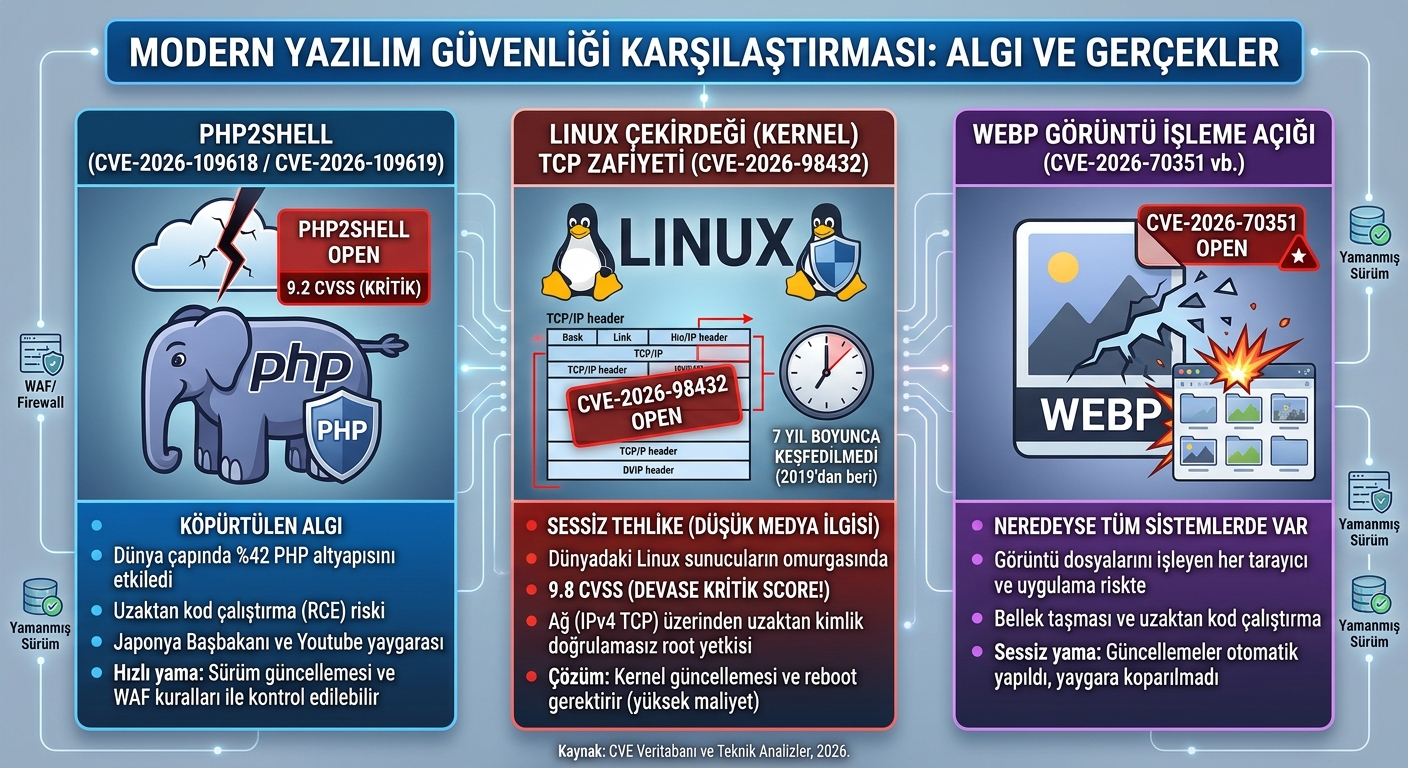
Elbette 9.2 CVSS puanına sahip kritik bir açıktı, kimse bunu inkâr etmiyor. Ancak bilişim dünyasında asıl sorgulamamız gereken şey: Neden bazı açıklar küresel bir kıyamet senaryosuna dönüştürülürken, bazıları çok daha tehlikeli olmasına rağmen neredeyse hiç konuşulmuyor ?

Son dönemde yaşanan iki örneğe bakalım:

Linux Çekirdeği (Kernel) TCP Zafiyeti (CVE-2026-98432) – CVSS Skoru: 9.8
Daha birkaç hafta önce Linux çekirdeğinin doğrudan ağ (IPv4 TCP) yığınında 9.8 puanlık (PHP'den bile yüksek) devasa bir Use-After-Free açığı ortaya çıktı, hemde bu açık yaklaşık 7 yıldır orada öylece duruyormuş.

Ubuntu'dan Red Hat'e kadar dünyadaki sunucuların omurgasını oluşturan sistemlerde, uzaktan hiçbir kimlik doğrulaması gerektirmeden doğrudan root yetkisiyle kod çalıştırmaya imkân tanıyan bir açıktan bahsediyoruz. Üstelik yapay zekâ modelleriyle çalışan istismar (exploit) kodları bile gösterildi. Peki ne oldu? YouTube'da "Linux çöktü, internet bitti" diye başlık atan yüzlerce kanal gördünüz mü? Görmediniz.

WebP Görüntü İşleme Açıkları (CVE-2026-70351 vb.)
(Bilmeyenler için web siteler için daha optimize, yeni nesil görüntü formatı) İnternetteki neredeyse her sitenin, tarayıcının ve işletim sisteminin Windows'un kendi WebP uzantısı dahil kullandığı görsel formatında bellek taşması (Heap Buffer Overflow) ve uzaktan kod çalıştırma (RCE) açıkları bulundu.

Sadece bir klasörü açıp önizleme (thumbnail) oluşturmanın bile tetikleyebildiği bu açıklar sessiz sedasız yamalandı, kimse "WebP kullanmayın, internet tehlikede" diye ortalığı ayağa kaldırmadı.

Burada PHP'nin bu kadar kötülenmesinin en önemli nedenlerinden biride, PHP açık kaynak olduğu ve giriş seviyesi geliştiriciden kurumsal yapılara kadar herkesin dilinde olduğu için üzerine içerik üretip tıklanma (clickbait) kasmak çok kolay. "Linux TCP yığınında race condition" dediğinizde ortalama izleyici anlamıyor ama "PHP hacklendi" dediğinizde herkes videoya tıklıyor.

Algı Operasyonu: Yıllardır "PHP öldü, ölüyor" diyen bir kitle var. Açık kaynak kodlu bir sistemin şeffaf biçimde açığını duyurup yama yayınlamasını sanki o dilin çöküşü gibi pazarlamak işlerine geliyor.

Oysa kapalı kaynak sistemlerde veya doğrudan donanım/çekirdek seviyesinde (geçmişteki Meltdown/Spectre ya da bugünkü Kernel açıklarında) yaşanan krizler hem etki alanı hem de çözüm maliyeti açısından çok daha yıkıcıdır.

Yazılım dünyasında açık çıkmayan hiçbir sistem yoktur. Mesele açığın çıkması değil, o açığın medya ve içerik üreticileri tarafından nasıl köpürtüldüğüdür. PHP2Shell üzerinden yapılan bu orantısız yaygara, teknik bir uyarı olmaktan çıkıp tamamen etkileşim avcılığına dönüşmüş durumda.
BeğenFavori PaylaşYorum yap
  • leventp @leventp

    Konu PHP olunca, "sürüm güncellemesi" öyle kolay bir şey değil yalnız.

    • Nefrit @nefrit

      Bu yoruma katılmamak elde değil; özellikle kurumsal ya da geçmişten bugüne katman katman büyümüş eski projelerde sürüm güncellemesi (örneğin PHP 5.6 veya 7.x'ten modern 8.x sürümlerine geçiş) hakikaten sancılı ve emek gerektiren bir süreç.

      Ancak geliştiricilerin işini devasa oranda kolaylaştıran resmi ve harika bir araç var: Rector. Bizzat ben de bunu denedim, windows'da powershell'e bir kaç satır kod yazarak sisteme (mevcut apache / php kurulumuna) dahil ettim yazılımı.

      Sonra yine komut satırından php yazılımların kurulu olduğu dizinleri otomatik tarıyor sonra bunları buldum, bak bunlar eski ve değişmesi gereken kodlar diyor, eğer evet derseniz kodları güncelleştiriyor.

      Yani Levent abi hiç bir şey eskisi gibi değil, günümüzde.

    • Akuarain89 @akuarain89

      @nefrit başarı oranı nedir? 15 senelik elle yazılmış kodları son sürüme çekebilir miyiz? Kullanımdan kalkmış kısımları tek seferde değiştirmek zor değil fakat türlü türlü yazım biçimi var. Kavramsal olarak bir bütün şeklinde kırılmayı anlıyor mu?

    • Nefrit @nefrit

      @akuarain89 Rector kullanımında sürüm sürüm işlemleri yapın deniliyor. Bendeki kodlamayı zaten bir süredir manuel olarak güncelleme girişiminde bulunduğum için önce 8.1 yaptım sorun çıkmadı.

      Sonra 8.1 den 8.3'e almak istediğimde sizin belirttiğiniz "Kavramsal olarak bir bütün şeklinde kırılmayı anlıyor mu?" sorunu çıktı bana lazım olan bir class yapısını bozdu. Elimde yedek olduğundan tekrar 8.1 döndüm.

      Ama rector + yapay zeka birlikte kullanılırsa çok daha iyi sonuç alınır. Yani sizin PHP site en yüksek hangi PHP sürümünde hata almadan çalışıyor, CPANEL'den php sürüm değiştirerek bunu tesbit etmeye çalışın ? 5.1 mi ? 5.3 mü ? 5.6 mı ? (sorunsuz çalışan sürüme geri dönerken cpanelden hangi php extensionları açık buranın ekran görüntüsünü mutlaka alın en başta)

      Sonra mutlaka yedeğinizi almanız lazım, bu iş PC'de yapılacaksa Xampp kurulması lazım. Sonra da PowerShell'den rector kurmanız lazım.

      Sonrada kodlaması güncellenecek dizine girip rector.php de

      withPaths([
      __DIR__ . '/src',
      __DIR__ . '/tests',
      ])
      // Hangi PHP sürümüne yükseltmek istiyorsan onu seç (Örn: PHP 8.2)
      ->withPhpSets(php82: true)
      // İsteğe bağlı hazır setler ekleyebilirsin
      ->withPreparedSets(
      deadCode: true,
      codeQuality: true
      );

      gibi bir kod girilir, burada önemli olan

      ->withPhpSets(php82: true)

      kısmı işte bunu adım adım yapmanız lazım yani sizin site php 5.1 de çalışıyorsa örneğin şu an

      siz 5.3 gibi yapmalısınız
      withPaths([
      __DIR__ . '/src',
      ])
      // Hedef PHP sürümünü 5.3 olarak ayarlıyoruz
      ->withPhpSets(php53: true);

      yani işin burası adım adım yapılacak. mesela 5.1 eğer 5.3 e dönüşürse sunucuya bu dosyaları atıp cpanelden php sürümü 5.3 yapıp denemeniz gerekiyor. Başarılı mı ? o zaman mesela artık 5.6 sürüme geçilebilir rector ile.

      Ama mutlaka iti bir rector nasıl kullanılır kaynağı okuyun inceleyin, yapay zekadan da yardım alın işe başlamadan önce. ve şu an çalışan orjinal dosyalarıda mutlaka yedekleyin.

      Tüm bu adımlar sonrasında mesela siteyi PHP 7 sürümlerine kadar yükselttiniz, şimdide veri tabanı yapısı eskisi ve yeterince index'li değildir, en çok kullanılan tablolar içindeki hücrerler için indexler yapın phpmyadmin'den.

      Rector ile çalışırken (kod komut satırında) ekleyeceğim gibi görüntüler alıcaksınız, kırmızı gidecekler, yeşil, yerine konacaklar.

      Yazarken de yoruldum, hızlıca değil, yavaş yavaş yapın işlemleri...

    • Akuarain89 @akuarain89

      @nefrit sakin kafayla birkaç gün uğraşmak lazım. Yol çok uzun 5.1. 😃 Neyi nasıl yazdığımı hatırlamıyorum bile.

    • Nefrit @nefrit

      @akuarain89 sizin php ile yazılmış sistem nedir ? forum ? portal ? blog ? vs ?

    • Akuarain89 @akuarain89

      @nefrit bir simülasyona ait kayıtlar tutan yan modülleri ve kendi CMS'i olan ajax tabanlı tek sayfa blog.

      Forum, haber sitesi gibi bir dönem güzel ziyaretçi alıp şimdi aktif olmayan projeler de var. Artık web yayıncılığı ve programlamasıyla ilgilenmiyorum. Sadece arşiv olarak geri getireceğim. Onlar hazır sistem olduğundan bir şekilde halledilir korona dönemi canlandırma girişimim oldu yerelde çalıştırabilmiştim. Özel olduğundan asıl mesele ilki. Birçok standart değiştiği için PHP'den öte sıkıntıları var. Baştan aşağı elden geçirmek gerekecek.

    • Nefrit @nefrit

      @akuarain89 Tabii, en başta php versiyon uyumu. Veri tabanı bağlantı modeli mysql yerine mysqli yada pdo, veri tabanı index yapısı gibi konularda var. çok aşırı boostrap gibi şişik JS ler varsa boostrap 'dan kurtulup daha hafif JS 'ye geçme, CSS aynı şekilde. PHP de dosya yükleme alanları varsa bu alanların yeterince güvenliğinin sağlanması. Eskiden sisteminiz sorunsuz şekilde çalışıyorsa kesinlikle vazgeçmeyin.

  • Ahmed Erdoğan #_# @aerdogan17

    Cevaplar yukardaki maddelerin son maddelerinde… günümüzde sistem güncellemeleri görece uygulanması daha kolay… Microsoft update çıkartır, test sistemleri üzerinde denenir, ana sistemler genelde tek sunucu değildir parça-parçe update geçilir… aynı mantık linux kernel update’si iiçin de geçerli… AMA bir web app’in kalbini söküp update yapıp yerine takmak o kadar kolay değil… kaldı ki çoğu PHP web app öyle yedekli çalışan 3-5 parçalı app sunucularından oluşmuyor genelde tek app tek sunucu… GLPI gibi kalbinin en derinlerinde PHP gömülü bazı hazır web app’lerde bu hiç kolay değil… çoğu web app’i yöneten ekiplerde de bu süreçleri yönetecek beceri de yok… WAF kısmı da aynı şekilde çoğu web app öyle ince ayar yapılacak WAF’larla korunmuyor…

Uzun yıllardır PHP kod yazarı ve PHP siteler geliştiren biri olarak, PHP2Shell zafiyeti hakkında çoğu platformda bahsedilmeyen bir noktaya değinmek istiyorum.

Öncelikle PHP2Shell; PHP altyapısında keşfedilen ve sırasıyla CVE-2026-109618 ile CVE-2026-109619 kodlarıyla duyurulan iki kritik güvenlik açığına verilen ortak isimdir. CVSS skoru 9.2 (Kritik) seviyesinde olan oldukça ciddi bir zafiyettir.

Hatta bazı devletler sitelerini geçici olarak kapattı. Dünyadaki tüm web sitelerinin yaklaşık %42'si PHP altyapısını kullanıyor; yani etkilenen kesim oldukça büyük. Bu açığın kapatılması için yayınlanan yamalı PHP sürümleri ise şunlardır:

PHP 8.5.12 (veya üzeri)

PHP 8.4.27 (veya üzeri)

PHP 8.3.36 (veya üzeri)

PHP 8.2.35 (veya üzeri)

Gelelim asıl anlatacağım kısımlara (ki Levent Pekcan'ın da gündemde buna yer vermesini isterim):

Dış dünyaya yayın yapan sunucuların PHP sürümlerini yukarıda belirttiğim sürümlere yükseltmesinin yeterli olduğu söyleniyor. Ancak burada pek çok yayıncının ve habercinin göz ardı ettiği bir durum var: Kişisel web sitelerinin PHP sürüm uyumluluğu.

Örneğin; PHP 5.6.40 sürümünde çalışan elinizdeki herhangi bir PHP scriptini (betiğini/yazılımını) alıp doğrudan PHP 8.2 - 8.5 arası bir sürüme geçirdiğinizde, yüksek ihtimalle çalışmayacak ve ekranda birçok hata verecektir.

WordPress veya Joomla gibi hazır altyapı kullanan siteleri bu durumun dışında tutuyorum; zira onlarda yönetim panelinden güncelleme yapmak genellikle yeterli oluyor. Ancak geçmişte yazılmış özel PHP yazılımları, sunucunun PHP sürümü yükseltildiğinde büyük sorun yaşayacak ve çeşitli hatalar verecektir.

Bir de işin Hosting boyutu var (burada hemen Güzel.Net'in de reklamını yapmış olalım :). Hosting firmaları çoğunlukla güncel sürümleri barındırır; hatta cPanel gibi paneller üzerinden kullanıcıya PHP sürüm seçeneği sunarlar. Yani kullanıcı, güncel sürüm PHP 8.x iken panelden PHP 5.6.40 sürümünü de seçip kullanabilir.

İşte asıl sorun burada kopacak. Evet, sitelerin çoğu WordPress ama WordPress olmayan binlerce site de mevcut. Sunucu firmaları, müşterilerin ellerindeki eski yazılımların / scriptlerin çalışabilmesi ve uyumluluk adına PHP 8.x altındaki sürümleri şimdiye kadar sunmaya devam ediyorlardı.

Fakat PHP ekibi 8.x altındaki sürümler için yamalı yeni bir sürüm çıkarmadığına göre, sunucu firmaları bu eski sürümleri sunmaya devam edecekler mi? Yoksa "Açık var, bu nedenle artık sadece PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 üzeri sürümleri destekliyoruz" mu diyecekler?

İşte burada ciddi bir kriz yaşanacak. Çoğu kişi eski PHP yazılımını güncelleyemeyecek. Hem kullanıcılar hem de hosting firmaları için oldukça karmaşık ve zorlu bir süreç olacak. Burada benim de emin olamadığım bir konu var: Acaba güvenlik duvarı (WAF/Firewall) cihazlarına eklenecek yeni kurallarla bu saldırı biçimi bertaraf edilebilir mi? Orası henüz meçhul...

Bir de işin PHP topluluğu/geliştirici tarafı var: Neden böyle bir açığı bu şekilde duyurdular? Bu güncellemeyi daha sessiz bir süreçle yönetselerdi PHP'nin saygınlığı açısından çok daha iyi olurdu.

Tabii ki PHP yine bizim gözümüzde PHP'dir; işlerimizi PHP ile yapmaya ve artık 8.x sürümlerine uygun kod yazmaya devam edeceğiz. Şunu da belirtmek gerekir ki; açık kaynak kodlu bir yazılımda her zaman açık çıkabilir. Sonuçta PHP çekirdeği ve yorumlayıcısına ait kaynak kodları GitHub'da herkese açık. Asıl çoğunluğun fark etmediği ve daha tehlikeli olan durum, ASP.NET gibi kapalı kaynak kodlu sistemlerdir.

BeğenFavori PaylaşYorum yap
Önceki yorumları gör 8 / 13
  • protego @protego

    "Neden böyle bir açığı bu şekilde duyurdular? Bu güncellemeyi daha sessiz bir süreçle yönetselerdi PHP'nin saygınlığı açısından çok daha iyi olurdu." https://teknoseyir.com/durum/1813189

  • leventp @leventp

    "PHP'nin saygınlığı..." kısmında ben de biraz tereddüt ettim. Her sürümünün kendi kafasına göre yola devam ettiğini anladığımda (PHP4'ten 5'e geçiş dönemiydi sanırım) benim gözümde bir saygınlığı kalmamıştı, sadece daha iyisi olmadığı için kabullenilen bir sistem olduğunu anlamıştım PHP'nin. Hala da öyle düşünüyorum. Geriye uyumluluk diye bir şeyden haberin olmazsa, her sürümde eski fonksiyonları çatır çatır kesip atarsan, insanlar PHP 7'yi bırak, PHP 4'de bile mahsur kalır. Şu son sorunda da anlaşıldı profesyonel gözüken bir operasyonun nasıl tamamen amatör olduğu.

    • Nefrit @nefrit

      @leventp Meltdown ve Spectre krizleri bilişim tarihinin en sarsıcı donanım felaketleriydi; etkilenen işlemci oranı %90'ın üzerindeydi. Şu an PHP tarafında yaşananların biraz fazla sansasyonel bir haber hâline getirildiğini düşünüyorum.

      Sürüm geçişi konusundaki tespitinize hak veriyorum; ben de zamanında ereg() / eregi() fonksiyonlarının bırakılıp preg_match'e geçilmesi sürecinde az sorun yaşamadım.

    • leventp @leventp

      @nefrit Valla ben bir siteyi komple çöpe attım sayılır o yüzden.

    • Unreal Mannequin @mannequin

      @leventp Bizim 16-17 yıldır kullandığımız bir program var. PHP 5.4 ile yazıldı. Sonraki versiyonlarında uygulama çöktüğü için mecbur bu uygulamanın bulunduğu site PHP 5.4 ile kullanılıyor. Bu yüzden aynı sitede güncel sistem kullanamıyoruz ve güvenlik açıklarıyla kabul etmek zorundayız. PHP gibi bir programlama dilinde geriye dönük uyumluluk olmaması kadar saçma bir şey olamaz.

    • leventp @leventp

      @mannequin Emin olun onbinlerce, belki yüzbinlerce web sitesi aynı halde, eski PHP sürümlerine esir olmuş durumda.

  • Temp @temp

    @nefrit Unofficial yamalar çıkacaktır büyük ihtimalle. O şekilde güncelleyip kullanırlar yada o bahsi geçen ayarı php.ini ile kapatırlar sunucu boyutuyla.
    O şekilde sorunun çözüldüğü teyit edilmiş bi hosting firması tarafından.

  • Ufkabakan @ufkabakan

    Ben de bir sysadmin olarak olayın OS kısmındaki sorunlardan bahsedeyim. @mannequin gibi bazı arkadaşların da bahsettiği üzere geriye uyumluluk PHP ve Perl dünyasında büyük bir baş ağrısı. Elimizdeki bir uygulama daha üst PHP sürümlerinde çalışmıyor diye, firewall ve yapabildiğimiz tüm güvenlik sıkılaştırmalarını uygulayarak CentOS 6'da PHP 5.3.3 ile ayakta tutmaya çalıştığımız sunucu var. Yine CentOS 7 üzerinde PHP 7.2.24'te takılı kalmış bir dünya sunucu hala duruyor. Aktif PHP kullanan ana sunucularımız ise AlmaLinux 9 kullanıyor; resmi PHP patch'i gelmese bile Alma ekibini gerçekten kutlamak lazım, Red Hat ve Rocky'nin yapmadığını yapıp 8.0.30 için bile backport edilmiş güvenlik yaması çıkardılar. RemiRepo gibi ek 3. parti kaynaklar kullanmıyorsanız bu sektörde işiniz gerçekten çok zor.

    RedHat tabanlı sistemler için güncel durum ve yamalar ile ilgili detaylar burada:
    https://github.com/nsrg-fmlorg/php-cve-2026-109618

Core i5 13400F ve Ryzen 7 5700X3D'in bir benchmark testine denk geldim. Tek çekirdek ve çoklu çekirdekte 13400F daha yükdek değerler alırken, oyunlarda ise 5700X3D oldukça yüksek FPS 'ler alıyor.

Tamam şimdi 5700x3D zaten oyunlarda FPS artışı sağlıyor ama testte dikkatimi çeken durum, aynı sahnelerde 13400F ile oyunda nvidia 4070 superin GPU kullanımı %62 oranında çalışırken aynı sahnede 5700X3D ve nvidia 4070 super %91 oranında GPU kullanımı sağlıyor.

Acaba testte bir hile hurda mı var ? Yani videoda resmen 13400F işlemci ile kullanılan 4070 super darboğaz yaşıyor.

Video linki:
https://www.youtube.com/watch?v=JjjTLR0QXrI

BeğenFavori PaylaşYorum yap
  • ozturka @ozturka

    x3d işlemcilerde düz mantık çalışmıyor zaten. amd trick buldu ordan yürüyor. standart benchmarklarda bu gözükmüyor ama oyunlarda çok belli oluyor. testte hile de olabilir ama oyunların ve donanımların performansı, oyun motorunun donanımı ne kadar iyi kullandığı/optimize edilmesiyle alakalı.

    • TwoCenk @twocenk

      Hem size hem konu sahibine cevabı buradan vereyim.
      x3d işlemciler düz mantık çalışmakta. L2 cache'i 4 MB L3 cache'i 96 MB, söz konusu intel ise çekirdek başına 1.25 MB L2 cache, totalde 20 MB L3 cache var. Yeni intel mimarisini tam bilmiyorum 6 performans ( +6 thread ) + 4 eco çekirdeklerinin hepsi 20 MB'i paylaşıyor olabilir. Yani 5700x3D her kulvarda daha önde, çekirdek sayısı daha fazla ( eco çekirdekleri, çekirdekten sayamıyorum ), çekirdek hızları neredeyse kafa kafaya turbolanıyor. Farkın olması çok normal. Her hangi bir trick yok.
      Stadart benchmarklarda genelde CPU tek başına çalışmıyor artık. Intel'in en büyük avantajı iGPU içindeki hızlandırıcılar Nvidia ile kafa kafaya seviyede. Çoğu render/benchmark programında aradaki farkı kapatıyor hatta öne geçtiği zamanlar mevcut.
      Testte hile konusu olabilir, daha güvenilir kaynaklara bakmak gerekiyor, bu tarz FPS kıyaslama yerlerinde çok bariz hile yapıldığını görmüştüm. Nvidia'nın çekirdek hızı uzunca bir süredir 15mhz aşağı yukarı oynayarak olmakta. ( sizin resimdeki 2835 vs 2820 gibi kullanım yükü, sıcaklık vs durumlara göre 15mhz aşağı yukarı oynar ) bir kanalde küsuratlı rakam konmuştu. En fazla bu tarz detaylar ile anlayabiliyorsunuz. Bunun yerine https://youtu.be/MU-jUtrfANA tarzı daha bilindik kanalları öneririm.
      Oyun motoru, intel vs amd testlerinde çok etkili ama kıyas edilen iki farklı kulvarın işlemcileri, oyun motoruyla açıklanabilecek bir durum değil.
      Hızlı öneri: Mevcutta AM4 sistemi olanlar 5700x3d'ye geçebilir, sıfırdan sistem toplayacaklar, mantıklı ram ve anakart ile ( geleceğe yönelik ) 7500f, bütçe yeterse 7800x3d'ye baksın. ( Mantıklı anakart, VRM soğutucusu olsun en azından, klimalı test ortamında 100 dereceleri görenler var, japon kapasitörler bile "abi biz 105 derecede çalışırız" diyor, paranızı çöpe atmayın. Ram konusunda AM5 için Hynix ram kitlere bakın, anakart uyum listesi güncel olmayabilir forumları, ram şirketinin QVL sayfasını kontrol ederek alışveriş yapın. 6000 Mhz Cl30 bugün itibariyle en ideal çözüm, 32/64 GB çift ram modüllerine bakabilirsiniz.
      İntel tarafına öneri yapmak çok zor, hem ısınıyorlar, hem deli gibi güç çekiyorlar. Özel bir render işiniz yoksa bence 1-2 nesil uzaktan seyretmek gerek. Ram kontrolcüleri daha iyi ama aradaki farkı kapatacak cinsten değil.

    • ozturka @ozturka

      @twocenk çekirdek başına düşen cache miktarı trick oluyor o zaman ? 🙂

  • lterlemez :) :\ :( @lterlemez

    Muhtemelen cache'lerin miktarı ve hızları etkili oluyordur AMD'de...

  • anıl @anil_

    Birebir rakip değiller bence ama. Biri 6666 TL'ye bulunurken diğeri 9054 TL. Birinde sadece DDR4 kullanılabilir, diğerinde DDR5 de kullanabilirsin.

  • Oppenheimer @_oppenheimer_

    Testte ve değerlerde bir sorun yok. Olması gerektiği gibi. 5700X3D darboğaza takılmadan cache yardımıyla daha rahat kartı besleyebiliyor. Daha yüksek FPS veren kart GPU kullanımı tabiki fazla olacaktır.

Amazon.com.tr 'yi çok yanlış tanımışım. Diğer satış sitelerinden farklı olduğunu düşünüyordum ama bu site üstünde de diğer satıcılar, canları isterse ürün gönderiyor, canları istemezse ürün göndermiyorlar.

Aldığım bir ürün 10 gündür gelmeyince müşteri hizmetleri ile görüştüm, ürünüm gelmedi, kargoya verilmedi ve ürünü almak istiyorum desemde ortada hiç bir şey yok.

Bugün amazon müşteri hizmetleri ile tekrar görüştüğümde ise amazon harici satıcılara birşey yapamadıklarını onlara müdahale edemediklerini belirttiler. Bende nazikçe kendilerine Amazon sitesini yanlış tandığımı, oysa diğer alışveriş sitelerinden farklı sandığımı belirttim.

Beyler sizlerde de amazon'da yaşadığınız benzer sorunlar var mı ? Alınan ürünün gönderilmemesi gibi ?

BeğenFavori PaylaşYorum yap
Önceki yorumları gör 5 / 22
  • sawgent @sawgent

    Amazon'dan kendi sattığı ürünler dışında bir ürün almıyorum. Daha uygun fiyata, banka kampanyalı, puanlı vs diğer mecralarda daha ucuza bulunuyor çoğunlukla.

    Yaşanan sorun da amazon'un doğrudan suçu olduğu bir durum değil. Türkler'in ahlaksız, sahtekar ve sorumsuz davranışlarının sonucu.

  • LOOP @loop

    günaydın, genel adı pazaryeri bu sitelerin yüzbinlerce farklı esnaf var.

  • Kenan @72pinedoram

    10 gün önce Satıcısı başka ama göndericisi Amazon olan, yurtdışından karavan hidroforu satın aldım. Ürün kolay gelsin firmasıyla teslim edildi fakat benim aldığım ürünün bir alt modelini yollamış firma. Amazon müşteri hizmetleriyle görüştüm yapabilecekleri tek şeyin ürünü iade etmem olduğunu söylediler. Aradaki fiyat farkı ödenirse kabul edebileceğimi söyledim (Ürün TR'de iki katı fiyatına satılıyor) Onu bile yapamayacaklarını söylediler. Mecbur iade işlemi başlatıp tekrar TR'de başka bir firmadan satın aldım ürünü, parayı da ne zaman iade ederler Allah bilir.

  • Tony Montana @tonymontana

    Ben satıcısı ve göndericisi Amazon olan bir laptop aldım, 1 ay'a yakın süre sonunda ürünü gönderemediler ve satışı iptal ettiler. Müşteri Hizmetleri hiçbir şekilde destek olmadı, ben de THH'ye başvurdum, THH Amazon'dan savunma istedi, bu sürede beni Amazondan birisi aradı ve çözüm üretmek istediğini söyledi, daha pahalı bir laptop önerdi ama ben zaten daha fazla beklemeyip başka bir laptop aldığım için ürünün başka sitelerdeki fiyatı ile benim ödediğim rakamın farkını istedim. Bu şekilde uzlaştık ve aradaki farkı çek olarak tanımladılar.

Teknosa'ya hoş geldiniz bugünkü konuğumuz LP ve TCL

BeğenFavori PaylaşYorum yap

İnternet sayfası üstünden oynanabilen, web tabanlı, sosyal amaçlı, birşeyler alıp sattığınız, birşeyler topladığnız, birşeyler kurduğunuz, karakterinizi güçlendirdiğiniz, diğer oyuncular ile oyun içi chat yapabildiğiniz ve türkçe dil destekli oynadığınız oyunlar var mı ? (görsel temsilidir)

BeğenFavori PaylaşYorum yap

Arkadaşlar, Casio edifice garantisi devam eden bir saatim vardı 20 gün önce durduğunu fark ettim. Garantili olduğu için Ersa'ya gönderdim. Bugün aradılar saatin içerisine su girdiğini ve masrafının 675 TL olduğunu belirttiler.

Şimdi saat 100 metreye kadar su geçirmiyor ve en fazla lavaboda elinizi yıkıyoruz. 100 metreye kadar su geçirmeyen saatin lavaboda el yıkarken su geçirmesi ve servisin garantili ürüne ücret istemesi konusuna ne diyorsunuz ?

Henüz servis ile görüşüp yaptırın yada yaptırmayın birşey demedim.

Ama su geçirmez diye satılan saatte böyle vir durum ile karşı karşıya gelmek bana pek doğru gelmedi. Yorumlarınızı bekliyorum, ne yapabiliriz ?

#casio #saat #edifice #ersa

BeğenFavori PaylaşYorum yap
Önceki yorumları gör 10 / 12

Yusuf İle Kenan eski bir türk dram filmi, şimdiye kadar hiç izlememişim. Konusuda çok ilgimi çekmedi, lâkin yeşil kazaklı küçük çocukta bir oyunculuk var ki pek çok oyuncuya taş çıkartır şekilde. Bu yeşil kazaklı çocuk kimdir ? Günümüzde hâla oyunculuk yapar mı bilen var mı ?

https://www.youtube.com/watch?v=YmVX0V_ANcY

BeğenFavori PaylaşYorum yap

Çok değişik bir japon filmi izlemiştim. Filmde aynı okula giden bir çocuk ve bir kız vardı çocuk kızdan hoşlanıyor ama kıza bir türlü açılamıyordu, daha sonra kızı başkası ile çıkarken görüyor ve okul bitince araya ayrılık ve uzun yıllar giriyordu.

Sonra bu kız diğer çocuk ile evleniyor ama sürekli dayak yemeye başlıyor adam kızı evden dışarı bile çıkartmıyor, herşey ama herşey yasak hayatında.

Bir gün kızı okul zamanından beri seven çocuk bir şekilde kızın nerede oturduğunu bulup öğreniyor ve aynı mahalleye taşınıyor orada bir akvaryumcu dükkanı açıyordu sonrasında ise gizlice kızın evine saklanıyordu kızı daha yakından takip etmek için. Bu filmin ismini bilen var mı ?
BeğenFavori PaylaşYorum yap